13 ноября 2026 г.
От приглашения на субботник до шифрования данных: как хакеры атакуют бизнес

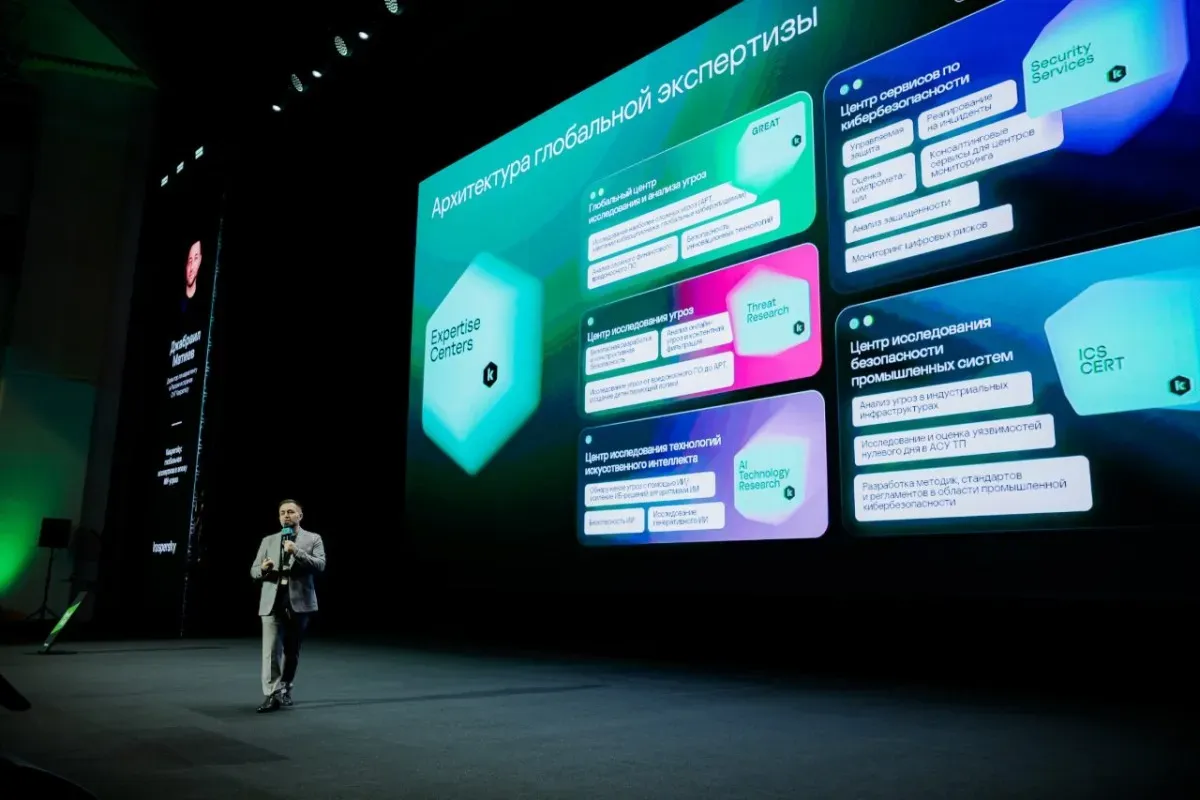
Во время форума «Кибербезопасность 2027» в Минске эксперты Kaspersky рассказали о главных трендах киберпреступлений в Беларуси за 2026 год, «тройной» природе ИИ и минимальных способах защиты для малого и среднего бизнеса.
Атаки стали быстрыми и точными
Как сообщили специалисты Kaspersky, в 2025 году чаще всего атаковали предприятия государственного сектора (19%), промышленности (17%) и IT (15%). В последнем случае их интересует проникновение в цепочку поставок ПО, в том числе внедрение вредоносного кода в программный продукт, установщик или обновление. Системы внутри компании, которые чаще всего оказываются под прицелом кибератак, – это заводские контроллеры (АСУ ТП), базы «1С» и системы управления производством.
Основными векторами проникновения стали эксплуатация публично доступных приложений (44%), скомпрометированные учетные данные (25%), доверенные отношения (возможность пользователей и объектов одного домена получать доступ к ресурсам другого домена через прозрачную аутентификацию) (16%).
Даже скачивание ПО с официального сайта теперь не является 100%-й гарантией от заражения.
Например, таким образом злоумышленники проникли в программу Daemon Tools, которая используется для записи файлов на CD и DVD-диски и в настоящее время почти не нужна в качестве отдельного компонента (все операции можно провести в операционных системах).
За январь-октябрь 2026 года 33% организаций в Беларуси столкнулись с локальными киберугрозами – вредоносными файлами, которые распространяются через флешки и другие съемные носители, зашифрованные документы или поддельные установщики программ на компьютер. Для пользователей этот показатель не менее тревожен: попытки заражения локальными угрозами зафиксированы у 40%.
С интернет-угрозами столкнулись 28% владельцев компьютеров и других цифровых устройств и 13% среди сотрудников белорусских компаний.
Самый активный рост продемонстрировали программы-вымогатели – за январь-октябрь число атак с их использованием выросло в три раза в сравнении с тем же периодом прошлого года. То есть злоумышленники сменили тактику и перешли от массовых заражений к целенаправленному шифрованию данных и вымогательству у бизнеса. При этом общий объем веб-угроз прибавил на 15% год к году, а количество инцидентов с локальными угрозами выросло на 4%.
На 45% в сравнении с аналогичным периодом прошлого года выросло количество атак с применением программ-стилеров, крадущих пароли и учетные данные, на 80% – эксплойтов (вредоносы, использующие уязвимости), на 60% – банковских троянцев и финансового ПО, на 50% – бэкдоров, позволяющих злоумышленникам получить скрытый удаленный доступ к системе или устройству.
ИИ-агент: защита или «окно» для проникновения
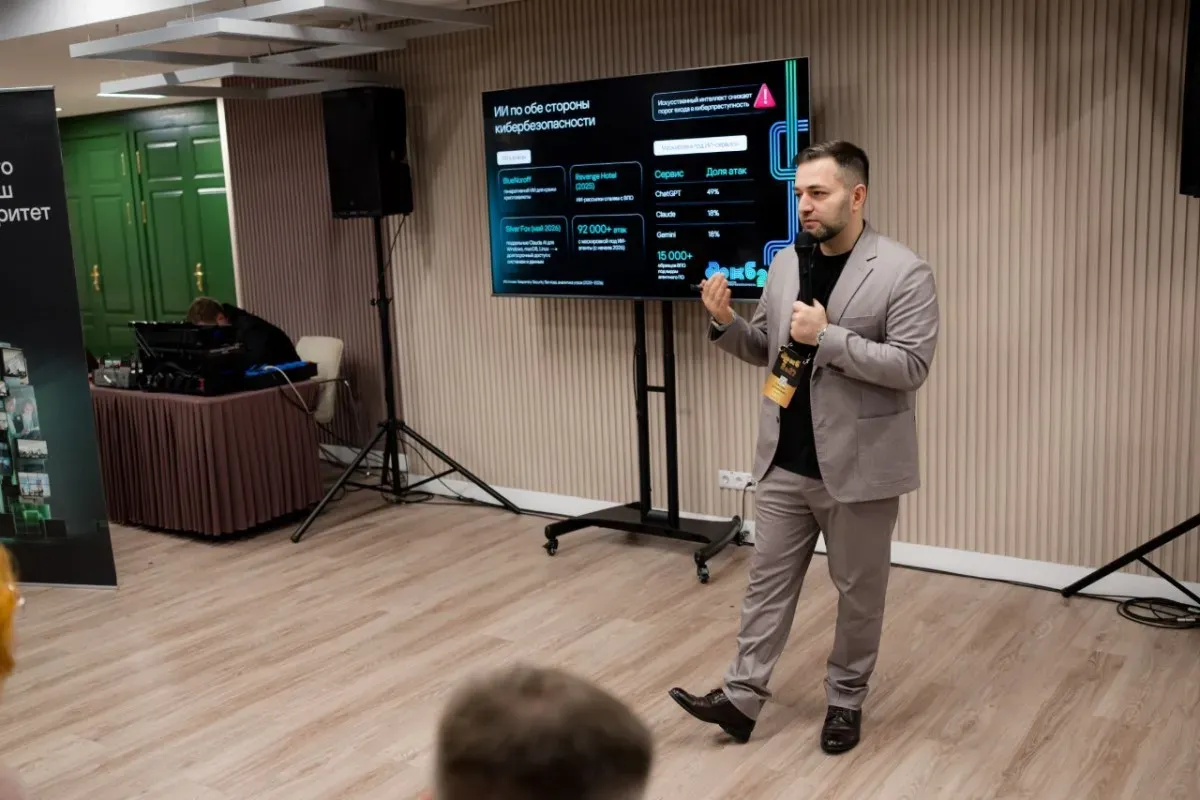
Этот рост во многом обеспечил искусственный интеллект. Он радикально снизил стоимость и время подготовки к взломам. Именно этим объясняется трехкратный рост атак с программами‑вымогателями: ИИ помогает быстрее разведывать инфраструктуру, находить уязвимости, создавать персонализированные приманки и масштабировать операции. С начала 2026 года с маскировкой под ИИ-агенты выполнено свыше 92 тыс. атак. При этом в 49% случаев они маскировались под ChatGPT, по 18% – под Claude и Gemini.
ИИ используется и как средство атаки (для поиска уязвимостей и взлома), и в качестве самой уязвимости (обнаружение закрытых данных в открытых моделях, подмена агентов плагинами-вредоносами и пр.), и как способ обеспечить безопасность.
Поскольку атаки стали быстрыми, точными и опасными, защита должна быть такой же динамичной: сочетать контроль периметра, защиту внутренней сети, управление доступом и постоянную оценку рисков. То есть становится неизбежным переход к концепции «AI vs AI»: человек физически не успевает вручную анализировать потоки событий, поэтому защита современных организаций переходит на автономные XDR-платформы, интеллектуальные экраны и автоматизированное реагирование на инциденты. Однако ИИ и автоматизация не заменяют полностью управление доступом, обновление систем и организационные меры.
Приглашение на субботник как повод для взлома
Фишинг остается одним из самых распространенных способов атак на компании. Чтобы убедить сотрудников открыть письмо или кликнуть по ссылке, злоумышленники выбирают темы, которые волнуют их больше всего. Например, 23% сотрудников организации кликнули на тренировочные фишинговые рассылки про обязательную явку на субботник.
Работников также привлекают письма, связанные с другими рабочими процессами: перенос рабочих дней (11%) и расчетные листки (11%).
При этом практически никто из работников белорусских организаций не отреагировал на фейковое оповещение от Центра защиты информации (3%), недоставленное сообщение (2%) и уведомление о начале внеплановой проверки. Еще меньше отреагировали на тренировочный фишинг о новой системе годового премирования (1%) и расширение ряда оказываемых корпоративных услуг (1%).
Письма, маскирующиеся под официальные рассылки от HR или внутренних служб, воспринимаются как доверенные, и критичность оценки сообщения резко снижается. Поэтому критически важно регулярно прокачивать киберграмотность сотрудников и формировать привычку «останавливаться и проверять», даже когда письмо кажется совершенно обыденным. Нужно регулярно обучать сотрудников проверять отправителя, адрес ссылки и необычные требования, а при сомнениях – уточнять информацию через независимый привычный канал связи.
Что можно сделать малому и среднему бизнесу для защиты от киберугроз
Как отметил Леонид Безвершенко, старший эксперт глобального центра анализа и исследования угроз Kaspersky GReAT, для начала следует минимизировать вероятность APT-атак (кибершпионажа, вымогательства). Чаще всего их основой выступают программы-шифровальщики. Здесь важно защитить конечные персональные устройства сотрудников компании, ведь примерно 80% подобных атак начинаются с фишинговых писем, которые приходят сотрудникам.
Организовать обучающие тренинги для сотрудников, чтобы снизить вероятность успешных атак с использованием методов социальной инженерии, в том числе фишинга. Это необходимо, чтобы сформировать устойчивую связку «человек+антивирусное ПО».
При внедрении ИИ в работу также важно соблюдать несколько условий. Первое – это контроль доступа: к каким данным у ИИ-модели есть допуск. Далее – какие действия она может совершать. Следует отслеживать, какие задачи ставятся и какими способами ИИ может их выполнять.
Общие рекомендации для собственников и руководителей:
Регулярно обновлять ПО на всех устройствах, чтобы избежать использование уязвимостей злоумышленниками для проникновения во внутреннюю сеть.
Настроить резервное копирование данных и убедиться, что в экстренной ситуации есть возможность быстро получить доступ к бэкапу.
Разработать план по реагированию на инциденты. Он должен включать в себя сценарии работы сотрудников при наступлении того или иного события, список необходимых ресурсов, перечень применяемых инструментов, права и обязанности команды реагирования.
Установить централизованное и автоматизированное решение на корпоративные устройства для комплексной защиты всех цифровых активов.
Более крупному бизнесу – применять комплексные решения, позволяющие выстроить гибкую и эффективную систему безопасности. Потребность в дополнительных средствах и внешней экспертизе определять по рискам, сложности инфраструктуры и способности компании самостоятельно выявлять инциденты и реагировать на них.
Нравится читать PoDelu? Добавьте наши статьи в «Основные источники» Google.
Подписаться на рассылку
Никакого спама. Только последние новости и советы, интересные статьи и эксклюзивные интервью в вашей электронной почте.
Вам будет интересно