19 октября 2026 г.
Что делать, если сайт компании взломали. Пошаговый алгоритм

Ситуация с несанкционированным доступом к сайту туристической компании TezTour, которая произошла в сентябре, показала, как важно следить за безопасностью веб-ресурсов и быстро устранять возможную утечку данных, особенно если она касается личной информации клиентов компании. Вместе с экспертами разбираемся, что делать компании, если ее сайт подвергся взлому, и как юридически правильно зафиксировать инцидент, чтобы снизить риск штрафных санкций.
Что произошло с сайтом TezTour
Сбои в работе сайта TezTour пользователи заметили во вторник, 15 сентября, около 18:20. При попытке открыть ресурс на странице появлялось сообщение: «Компания TezTour прекратила свое существование с 15.09.2026». Далее утверждалось, что туроператора взломали, а все его серверы скомпрометированы.
В сообщении также говорилось, что якобы были похищены и уничтожены десятки миллионов записей о заказах туров, бронированиях отелей и финансовых транзакциях. Авторы сообщения заявили об утрате 395,5 млн записей.
Представители TezTour подтвердили, что зафиксировали «несанкционированную активность в отношении отдельных веб-ресурсов». Они сообщили, что принимают меры для восстановления доступа партнеров к сервисам.
Коммерческий директор туроператора Воскан Арзуманов в комментарии для «Интерфакс-Туризм» заявил, что признаков утечки данных туристов и партнеров нет. По его словам, после обнаружения инцидента компания локализовала его и приняла меры для защиты информационных систем. ERP-систему своевременно изолировали, и она не пострадала. Арзуманов также подчеркнул, что действующие бронирования клиентов сохраняются.
Чем взлом грозит малому и среднему бизнесу
Если крупные корпорации чаще сталкиваются с целевыми атаками на базы данных, то малый и средний бизнес обычно страдает от более массового сценария – автоматического взлома CMS. Хотя риски не ограничиваются сайтами: атаковать могут почту, облачные сервисы, CRM и платежные системы.
В таких случаях задача злоумышленников – паразитировать на авторитете домена: скрыто перенаправлять посетителей на фишинговые сайты или генерировать спам-страницы с рекламой нелегальных сервисов и казино.
В результате бизнес может потерять значительную часть лояльной аудитории, которая привыкла использовать ресурс. Существуют и другие риски:
Слив рекламных бюджетов. Если на сайт запущен платный трафик (контекстная или таргетированная реклама), а пользователи вместо полезной информации видят ошибку 403 Forbidden или редирект на сторонний ресурс – бюджет расходуется впустую.
Блокировка поисковиками. Заметив подозрительную активность, поисковые системы исключают ресурс из выдачи. Органический трафик мгновенно падает, иногда до 100%, а на очистку базы от «мусорных» URL и снятие санкций может уйти от 1 до 3 месяцев в зависимости от масштаба заражения, количества спам-страниц и действий поисковых систем.
Потеря лидов. Сломанные формы заявок, скомпрометированные страницы онлайн-каталога и неработающая корзина для оформления заказа приводят к тому, что клиенты уходят на другой ресурс, к конкурентам.
Как бизнесу действовать при взломе сайта
Как правильно реагировать на попытку взлома и снизить ущерб, если атака уже произошла? Разберемся вместе с экспертами.
– Отвечать за цифровую безопасность может штатный разработчик, внутренняя служба информационной безопасности или команда на аутсорсинге. Главное – иметь четкий регламент действий еще до того, как система выдаст сбой.
Разберем практический алгоритм на примере одного из ресурсов на WordPress – CMS, на которой работает более 40% мировых сайтов. При этом базовая логика изоляции угрозы и восстановления данных остается универсальной для любой платформы.
Какие признаки могут предшествовать взлому сайта
Первый сигнал об уязвимости далеко не всегда выглядит как взлом. Проблема часто маскируется под рядовой технический сбой:
сайт периодически выдает ошибку 403 Forbidden;
часть страниц открывается нестабильно;
появляется белый экран или без видимых причин растет нагрузка на сервер.
В нашем случае настораживающих признаков было несколько:
Ошибки доступа и нестабильная работа ресурса.
Подозрительная активность и массовые обращения к файлу wp-login.php.
Появление в файловой системе документов с нетипичными именами (например, goods.php, shop.php, wplogin.php).
Несанкционированные изменения в ключевых системных файлах WordPress: index.php, wp-login.php и .htaccess.
Массовое появление «мусорных» URL в панелях вебмастеров.
Индексация спам-страниц, которые компания никогда не создавала.
Отдельный весьма важный сигнал – аномальный рост технических URL в поисковой инфраструктуре. В Google Search Console мы зафиксировали порядка 600 тысяч неиндексируемых страниц при реальном объеме сайта всего в несколько сотен страниц. Очевидно, что это выходило за рамки обычных SEO-ошибок или сбоев CMS.
Как взлом сайта выглядит для пользователей и что происходит внутри ресурса
В нашем случае с точки зрения внешнего пользователя все выглядело просто: ресурс мог не загружаться, выдавать белый экран или ошибку доступа 403 Forbidden. Однако внутри системы проблема была гораздо шире.
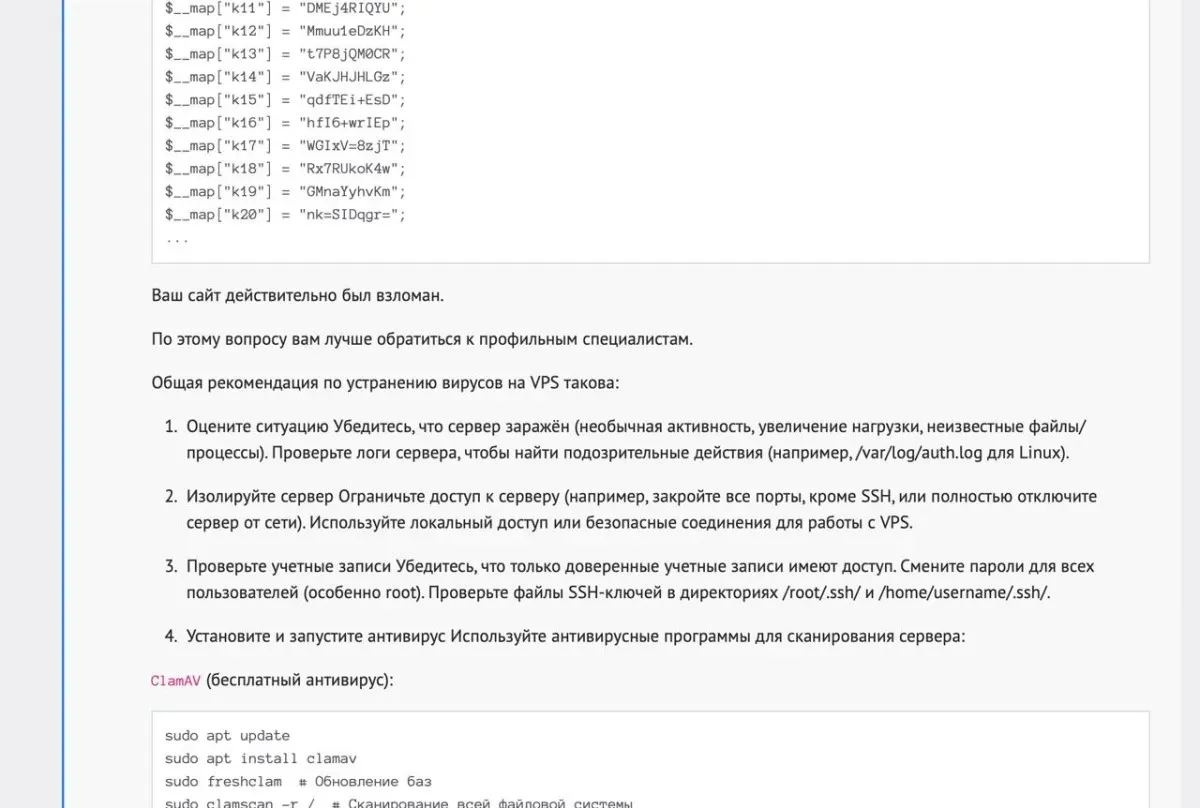
Аудит показал, что сайт был скомпрометирован. Мы обнаружили посторонние PHP-файлы, изменения в ядре WordPress, вредоносные код-инъекции и отредактированный файл .htaccess.
Помимо технических повреждений, атака привела к серьезным SEO-последствиям. В Google Search Console попали массивы спамных и технических URL: goods.php, shop.php, параметры с ?detail/, а также фейковые страницы казино-тематики. Все эти адреса пришлось в экстренном порядке отправлять на принудительное удаление из поискового индекса.
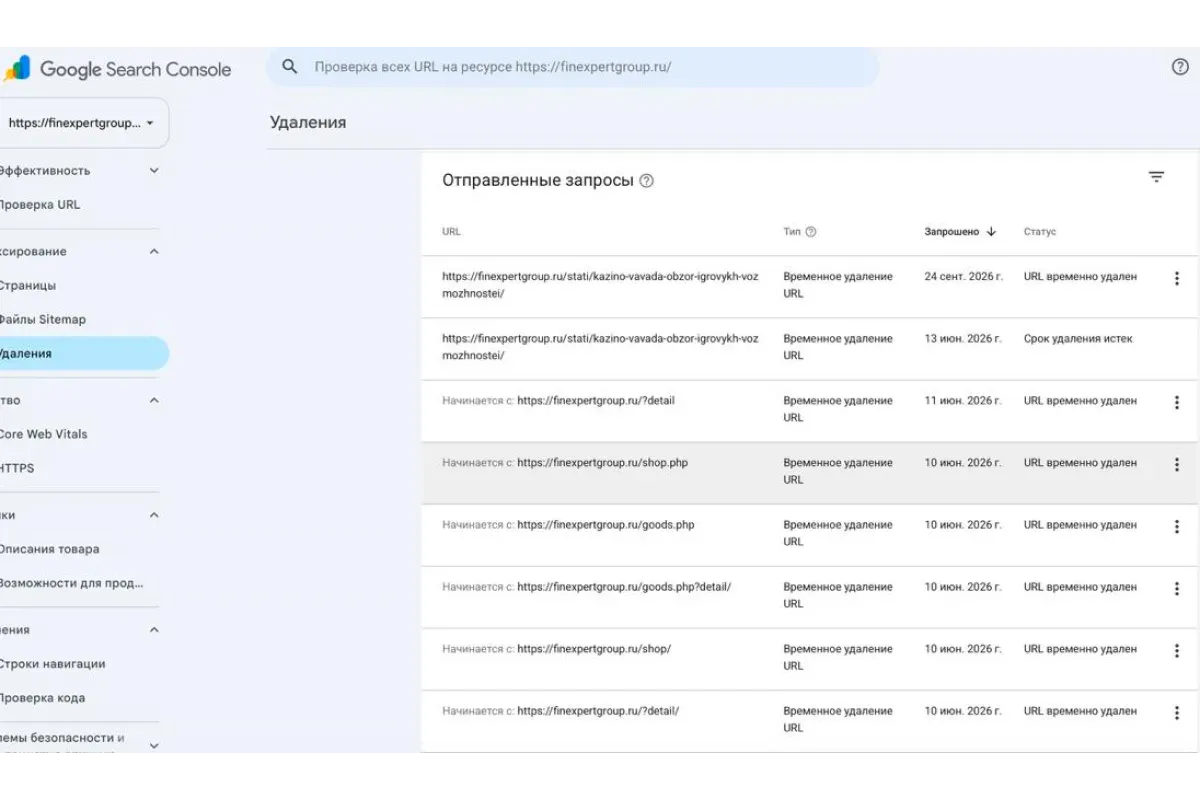
Таким образом, атака была направлена не только на срыв работоспособности ресурса. Злоумышленники создали внутри домена паразитную структуру, которую активно подхватили поисковые системы. Сайт перестал быть надежным источником информации, к нему не могли обращаться пользователи.
Как действовать, чтобы локализовать угрозу и восстановить работоспособность сайта
Главное правило при обнаружении инцидента – избегать хаотичного удаления файлов. В первую очередь необходимо сохранить дамп зараженного состояния (файлы сайта, включая потенциально измененные, базы данных, настройки веб-сервера и PHP, другие элементы инфраструктуры, например, TLS-сертификаты, приватные ключи, задания планировщика задач). Это позволит оценить точный масштаб проблемы и не уничтожить цифровые следы атаки.
В нашем случае команда действовала по следующему алгоритму.
Зафиксировали и сохранили текущее зараженное состояние для последующего глубокого анализа.
Провели аудит измененных файлов, проверив ядро WordPress, .htaccess, wp-login.php и index.php.
Обнаружили и удалили посторонние PHP-файлы и вредоносные вставки.
Проверили базу данных на предмет посторонних учетных записей, неизвестных пользователей, ключей и прав доступа.
Очистили базу данных от скрытых бэкдоров и вредоносных внесений.
Заменили ядро WordPress на чистые официальные дистрибутивы.
Восстановили корректную конфигурацию файла .htaccess.
Провели тотальную смену паролей: администраторов, базы данных, хостинга и серверного доступа (SSH/FTP).
Протестировали техническую работоспособность сайта.
Нейтрализовали поисковые последствия: отправили спамные URL на удаление из индекса, отклонили спамные обратные ссылки и запустили переиндексацию целевых страниц.
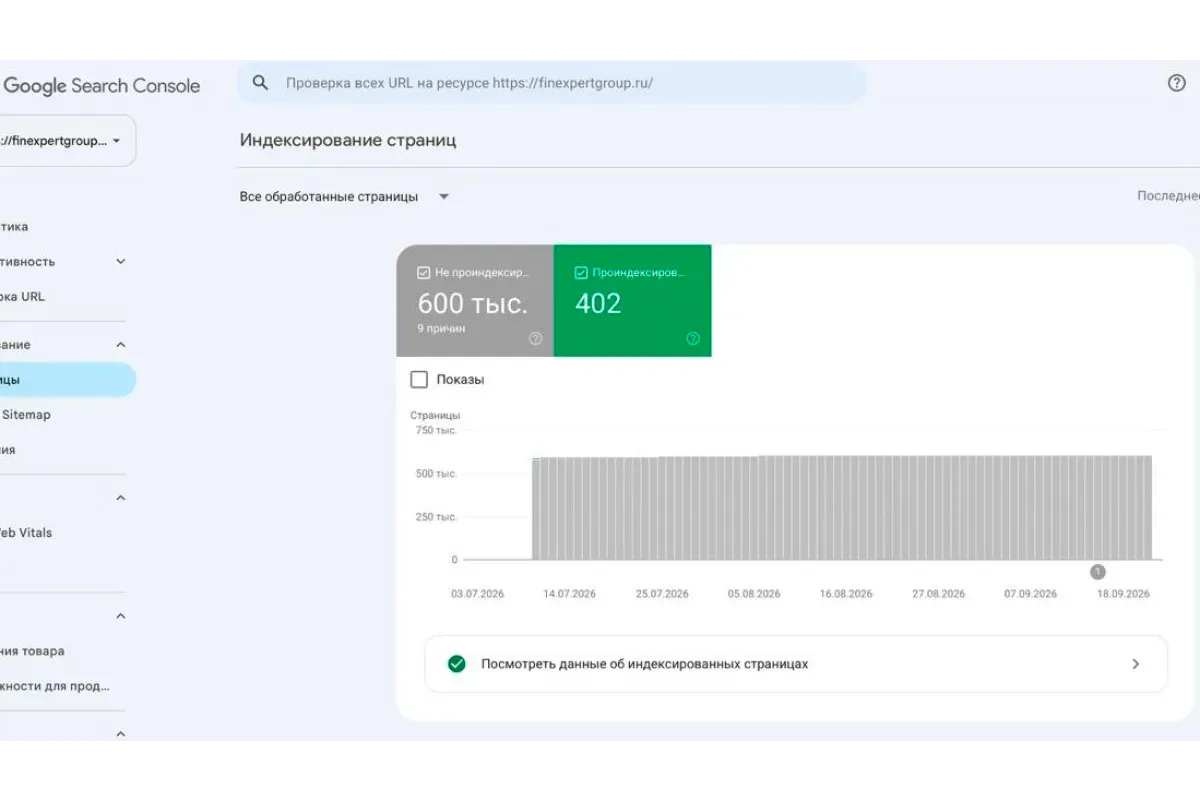
Важно понимать, что чисто технического восстановления сайта недостаточно. Если поисковые роботы успели проиндексировать сотни тысяч «мусорных» страниц, вам предстоит отдельная работа по очистке поисковой выдачи, которая может занять до нескольких недель или даже месяцев.
Как превентивно защитить сайт
Исходя из практики работы с различными ресурсами, превентивный минимальный набор защиты должен включать 10 обязательных пунктов.
Не использовать файловые менеджеры в виде плагинов WordPress без крайней необходимости.
Внедрить двухфакторную аутентификацию (2FA) для всех административных аккаунтов.
Удалить стандартные логины вроде admin и administrator.
Минимизировать количество учетных записей с правами суперадминистратора и выдавать каждому сотруднику только те доступы, которые необходимы для его задач.
Регулярно обновлять CMS WordPress, активные плагины и темы оформления.
Хранить резервные копии (бэкапы) файлов и базы данных на изолированном внешнем сервере.
Настроить постоянный мониторинг целостности ключевых файлов системы.
Ограничить доступ к критическим точкам входа (wp-admin и wp-login.php), где это возможно на уровне IP.
Использовать WAF, Fail2Ban или аналогичные сервисы блокировки брутфорса и типовых веб-атак.
Регулярно отслеживать панели Google Search Console и Яндекс Вебмастер на предмет появления аномальных URL.
После первого успешного взлома защита ресурса должна стать непрерывным процессом, ведь сайт навсегда попадает в списки автоматических сканеров злоумышленников и угроза его повторного взлома повышается. В нашем случае мониторинг показал, что даже после полной очистки на ресурс продолжали поступать блокируемые запросы: Directory Traversal, обращения с подозрительными User-Agent и попытки эксплуатации известных уязвимостей (CVE).
К сожалению, для современного веб-ресурса это стандартная реальность – скомпрометированный единожды сайт будут атаковать снова и снова. Команде нужно быть готовой к этому и иметь план защиты на случай взлома.
Последствия взлома сайта с юридической точки зрения
Взлом сайта может повлечь и определенные юридические последствия. О них рассказали в юридической компании «Голд Солюшн».
– Если в результате взлома злоумышленники получили доступ к базе клиентов, учетным записям пользователей, заявкам с сайта, адресам электронной почты, телефонам, сведениям о заказах или иной информации, относящейся к конкретным физическим лицам, инцидент необходимо рассматривать не только как проблему информационной безопасности, но и как потенциальное нарушение системы защиты персональных данных.
Для белорусской компании в этом смысле ключевое значение имеет Закон от 7 мая 2021 г. №99-З «О защите персональных данных». Он обязывает оператора принимать правовые, организационные и технические меры по защите персональных данных, а при определенных нарушениях системы их защиты – уведомлять Национальный центр защиты персональных данных. При этом сам факт взлома сайта не всегда означает, что произошла утечка персональных данных. Например, злоумышленник мог получить доступ только к публичной части сайта, изменить содержимое отдельных страниц или внедрить вредоносный код, не затронув базы данных пользователей.
Поэтому после взлома или попытки взлома сайта компания должна совершить ряд действий для своей защиты с юридической точки зрения:
Установить фактические обстоятельства инцидента и понять, какие именно информационные ресурсы были скомпрометированы. Не нужно начинать восстановление сайта с хаотичного удаления подозрительных файлов. Напротив, необходимо сохранить цифровые следы атаки:
журналы событий сервера, CMS, хостинга и базы данных;
резервную копию скомпрометированного состояния ресурса;
сведения об IP-адресах, подозрительных учетных записях, измененных файлах;
переписку с хостинг-провайдером и IT-подрядчиками.
Дополнительно желательно оформить внутренний акт, служебную записку или отчет об инциденте с указанием даты и времени его обнаружения, признаков атаки, затронутых систем и первоначально принятых мер, а также ответственных сотрудников, статуса расследования и дальнейшего плана действий.
Такая фиксация важна не только для технического расследования. Если позднее возникнут вопросы со стороны регулятора, клиентов, контрагентов или правоохранительных органов, компания сможет подтвердить, когда она узнала об инциденте, какие действия предприняла и насколько оперативно реагировала на угрозу.
Определить, были ли затронуты персональные данные и в каком объеме. Персональными данными являются не только паспортные данные или платежная информация. Это может быть любая информация, относящаяся к идентифицированному физическому лицу либо лицу, которое может быть идентифицировано:
ФИО;
номер телефона;
электронная почта;
адрес;
сведения о бронировании, заказах;
содержимое личного кабинета;
иные данные, позволяющие прямо или косвенно определить конкретного человека.
Компании необходимо установить, к каким базам или таблицам имел доступ злоумышленник, какие категории данных там хранились, мог ли он только просмотреть информацию или также скачать, изменить либо удалить ее, какое примерное количество лиц было затронуто и имеются ли признаки фактического распространения информации третьим лицам. В зависимости от этого и следует действовать.
Если нарушение системы защиты персональных данных подпадает под предусмотренные законодательством критерии, оператор обязан уведомить Национальный центр защиты персональных данных незамедлительно, но не позднее трех рабочих дней после того, как ему стало известно о нарушении. При этом важно не смешивать эту обязанность с уведомлением клиентов. Трехдневный срок относится именно к уведомлению уполномоченного органа.
Если нарушение системы защиты не привело к незаконному распространению или предоставлению персональных данных, а также к их изменению, блокированию либо удалению без возможности восстановления доступа, обязанность направлять соответствующее уведомление может отсутствовать.
Важно отметить, что вывод о необходимости тех или иных действий должен быть основан на результатах фактической проверки, а не на предположении о том, что данные не утекли.
Как сообщить о взломе сайта клиентам
Белорусское законодательство не устанавливает универсального правила, по которому при любом взломе компания обязана в течение трех дней уведомить каждого пользователя. Необходимость, сроки и формат информирования зависят от характера инцидента, затронутых данных, вероятных рисков для клиентов и результатов расследования. Вместе с тем, если последствия взлома создают для клиентов непосредственные риски – например, утекли пароли, платежные сведения или данные, которые могут использоваться для фишинга, – информирование пользователей может быть необходимой и разумной мерой.
При этом публичные заявления следует формулировать максимально аккуратно. До завершения расследования не стоит категорично сообщать о «краже» или «утечке» данных. Юридически корректнее говорить о выявленном инциденте информационной безопасности, проводимой проверке, локализации угрозы и предпринимаемых мерах.
Какие действия предпринять после взлома сайта
После технического восстановления сайта желательно оформить итоговый отчет о расследовании инцидента. В нем стоит зафиксировать:
предполагаемый способ проникновения;
перечень затронутых систем;
категории скомпрометированной информации;
период возможного несанкционированного доступа;
принятые меры по его прекращению;
смену паролей и ключей;
восстановление из резервных копий;
обновление программного обеспечения;
устранение уязвимостей и дополнительные меры защиты, введенные после инцидента.
В случае если сайт, CRM, сервер или база данных обслуживаются сторонним разработчиком, хостинг-провайдером или другим подрядчиком, необходимо проанализировать соответствующие договоры. Следует проверить, кто отвечает за обновление CMS и плагинов, резервное копирование, серверную безопасность и мониторинг, предусмотрены ли сроки уведомления заказчика об инцидентах, обязанности по сохранению логов, предоставлению технической информации и возмещению убытков. При этом передача обработки персональных данных подрядчику сама по себе не освобождает оператора от установленных законом обязанностей.
Если имеются признаки неправомерного доступа к компьютерной информации, уничтожения или изменения информации, вымогательства, хищения либо иных противоправных действий, компании целесообразно рассмотреть вопрос об обращении в правоохранительные органы. Поэтому сохранение цифровых следов атаки особенно важно, ведь преждевременное удаление логов, вредоносных файлов или резервных копий может существенно осложнить последующее расследование.
С точки зрения ответственности важно понимать, что сам по себе факт успешной кибератаки еще не означает автоматически наличие нарушения со стороны компании. На практике значение будет иметь:
какие организационные и технические меры защиты существовали до инцидента;
соответствовали ли меры защиты характеру и объему обрабатываемых данных;
насколько оперативно компания локализовала угрозу и выполнила предусмотренные законодательством обязанности после ее обнаружения.
Поэтому наиболее безопасная юридическая стратегия после взлома – не пытаться скрыть инцидент, а последовательно его зафиксировать, сохранить доказательства, установить объем возможной компрометации, выполнить обязанность по уведомлению регулятора, если она возникла, и документально подтвердить все меры, принятые для устранения последствий и предотвращения повторной атаки.
Резюме: что делать, если сайт компании взломали
При взломе сайта, особенно с доступом к персональным данным, необходимо немедленно зафиксировать инцидент, сохраняя все цифровые следы атаки (логи, резервные копии, измененные файлы). Это важно для технического расследования и юридической защиты компании.
После фиксации инцидента следуйте четкому плану: аудит измененных файлов, удаление вредоносного кода, очистка базы данных, смена всех паролей и замена ядра CMS на чистые дистрибутивы. Отдельно проверьте плагины, пользовательский код, конфигурации и загружаемые файлы. Важна также нейтрализация SEO-последствий. Для превентивной защиты рекомендуется двухфакторная аутентификация, регулярные обновления, мониторинг файлов и внешние системы защиты.
При взломе сайта, связанном с компрометацией персональных данных, необходимо тщательно установить объем затронутой информации. Если нарушение системы защиты подпадает под предусмотренные законодательством критерии, оператор обязан не позднее трех рабочих дней уведомить об этом Национальный центр защиты персональных данных.
Информирование клиентов зависит от рисков, но публичные заявления должны быть аккуратными, без категоричных формулировок до завершения технического расследования.
После восстановления сайта оформите итоговый отчет, проанализируйте договоры с подрядчиками и рассмотрите обращение в правоохранительные органы.
Подписаться на рассылку
Никакого спама. Только последние новости и советы, интересные статьи и эксклюзивные интервью в вашей электронной почте.
Вам будет интересно